
今朝のAIニュース
2026年9月15日火曜日
6件のニュースを エージェント経営 編集部が選定しました。
Slides
この日のニューススライド
テキストで読む
- 01ニュースdevelopers.cloudflare.com
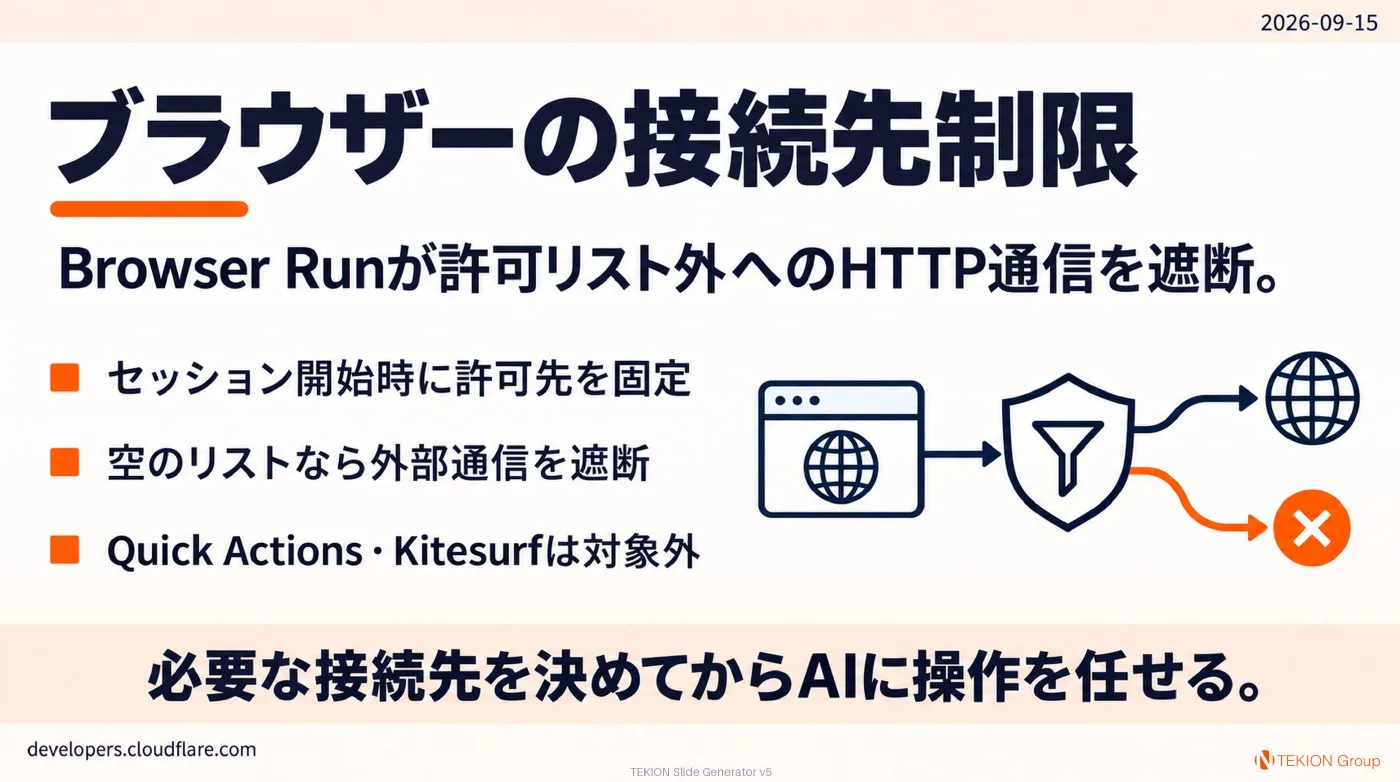
Browser Runでブラウザーの接続先を限定
CloudflareのBrowser Runに、ブラウザーがHTTP・HTTPSで接続できるホスト名を限定するguardrailsが加わりました。PuppeteerやPlaywrightなどでセッション開始時に設定し、許可していない接続先への要求を遮断します。操作せずに実行中の画面を見る、Live Viewの読み取り専用リンクも追加されました。
出典を見る → - 02ニュースdevelopers.cloudflare.com
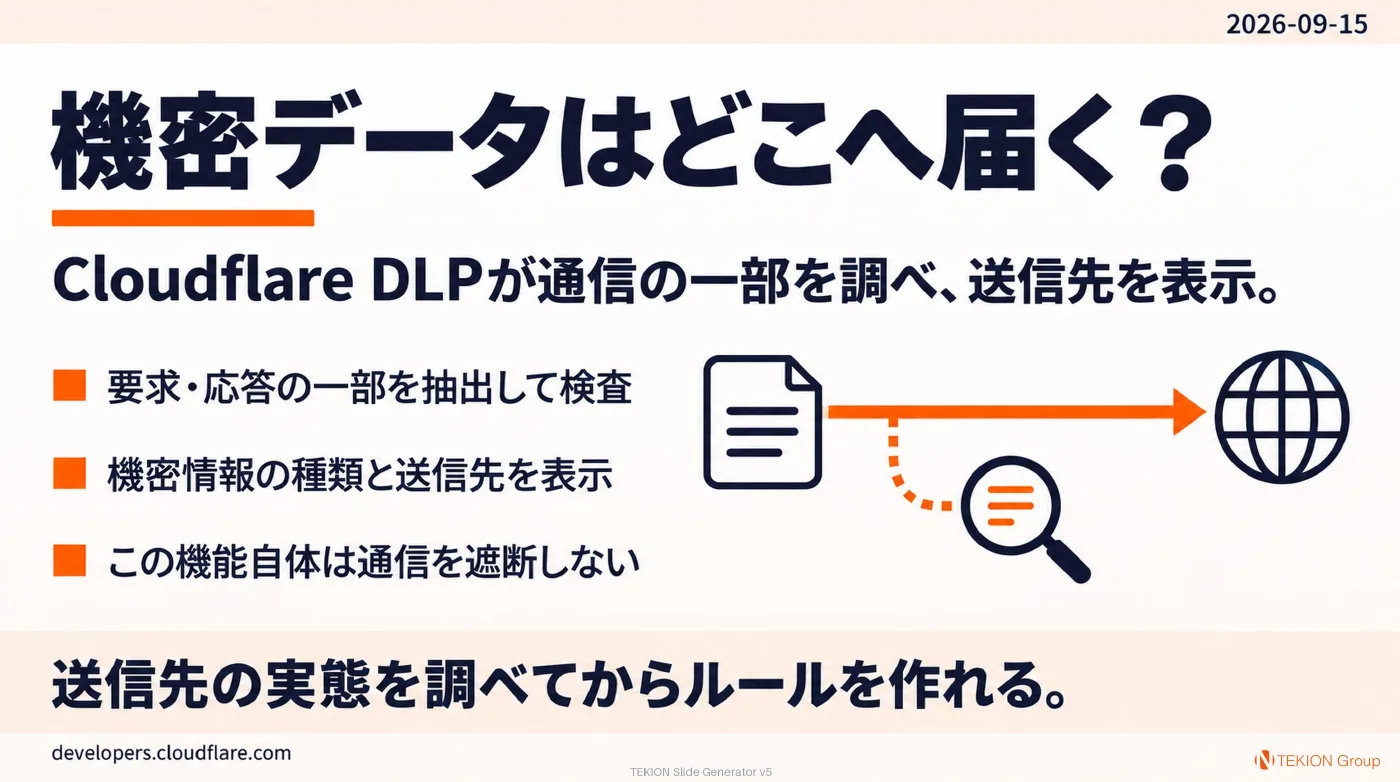
Cloudflare DLPで機密データの送信先を調べる
Cloudflareは、情報漏洩対策機能DLPのPassive Detectionを一般提供しました。Gatewayを通るHTTP通信の一部を抽出して調べ、機密情報の種類や送信先、既存ルールの適用状況を表示します。遮断ルールを作る前から調査できますが、この機能自体が通信を遮断するわけではありません。
出典を見る → - 03ニュースgithub.com
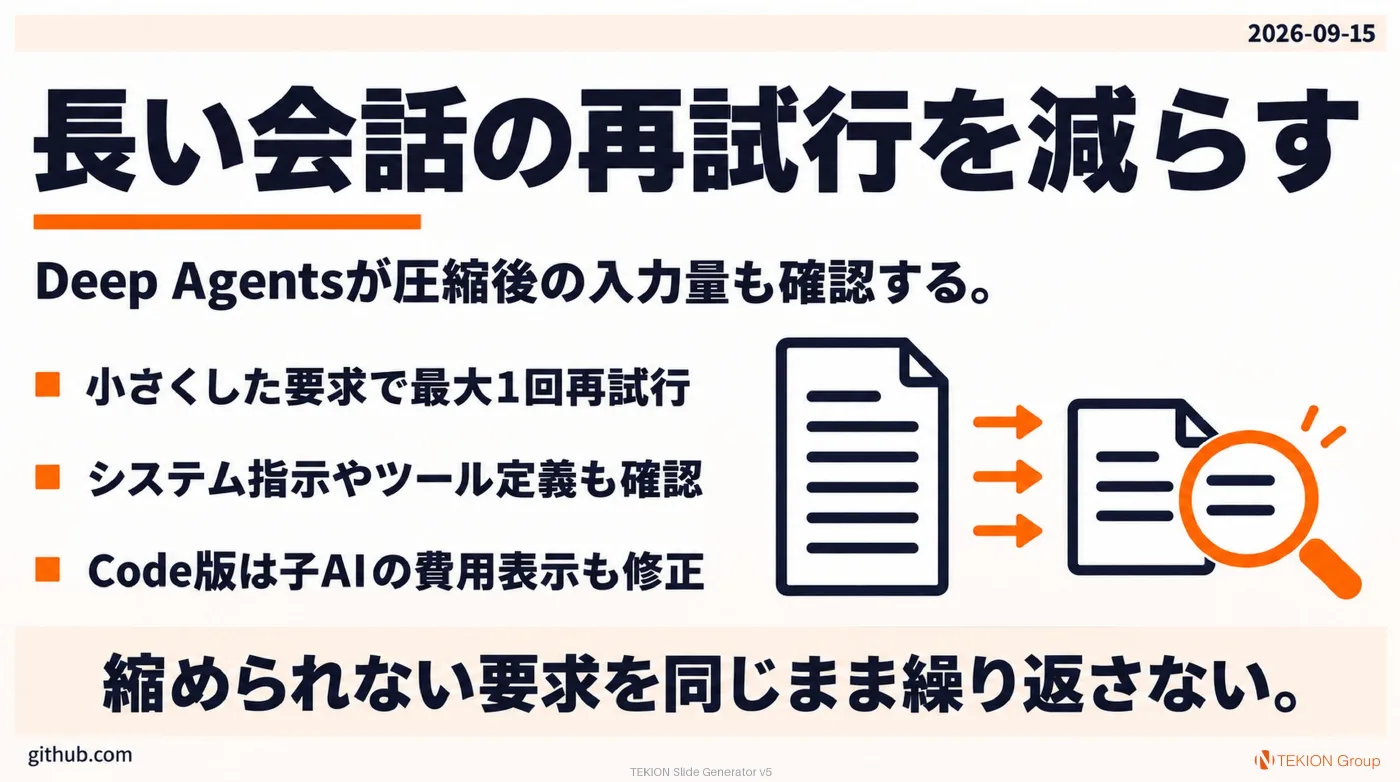
Deep Agentsが長い会話の再試行と費用表示を修正
Deep Agents 0.7.14は、会話の圧縮後にもモデルへ渡す情報量を確認し、入力上限を超えた際の再試行を制限します。縮められない要求はエラーで終了し、同じ大きさの要求を繰り返す事態を防ぎます。同日公開のDeep Agents Code 0.1.69では、子エージェントの費用表示にそのモデルの単価を使い、最終利用量で補正する修正も入りました。
出典を見る → - 04ニュースgithub.com
Claude Code 2.1.270でGit閲覧時の許可要求を修正
Claude Code 2.1.270は、長く続いているセッションで、Bashから実行する読み取り専用のGitコマンドにも予期せず許可を求める不具合を修正しました。2.1.269で入った問題への修正です。公開ノートに記載された変更はこの1件です。
出典を見る → - 05ニュースdevelopers.cloudflare.com
Cloudflare Accessで毎回の再認証を要求
Cloudflare Accessは、SAML方式で連携する認証サービスに対して、ログインのたびに改めて本人確認を求められるようになりました。force_authnを有効にすると、署名の有無にかかわらず認証要求へForceAuthnを付けます。既定値は無効です。
出典を見る → - 06知見www.langchain.com
〈知見〉OpenWikiでコードと説明書を一緒に更新
Credit Genieの導入事例では、OpenWikiが夜間にコードの変更を調べ、説明書の更新をプルリクエストとして作成します。各リポジトリの文書は検索用ポータルへ集約し、AIにも変更前にopenwikiフォルダーを読むよう指示しています。9月10日公開の事例を、説明書の保守方法として紹介します。
出典を見る →